
2026年は、身近なサービスで個人情報流出の公表が相次いでいます。原因はシステムの弱点だけでなく、盗まれた認証情報、委託先の管理、内部の持ち出しにも広がっています。利用者が防げない企業側の漏洩もあるため、漏れた情報に合わせて二次被害を抑える備えが必要です。
本記事では、2026年10月13日までに公表された国内企業・サービスの代表12例を確認し、原因と対処法をまとめます。年内すべての事案を集計した一覧ではありません。
2026年に個人情報流出を公表した主な企業一覧
ここでは、2026年1月1日から10月13日までに公表された12例を、流出が確認された8社と、流出のおそれや可能性が示された4社に分けて紹介します。件数・人数・アカウント数は単位が異なるため、会社をまたいで合計していません。
流出が確認された企業と対象の情報
下表の8社は、第三者による取得や外部への持ち出しを確認した事例です。ブックオフとバイトルは一部の流出を確認したうえで、調査対象の最大範囲を示しています。「一部流出を確認」と「表の全件が流出」は区別して読んでください。会社が挙げた情報のすべてが、全利用者から漏れたとは限りません。
公表と続報の欄には、確認に使った発表日を並べました。規模は各社の単位を保ち、skyticketの3経路も別記しています。自分の利用サービスがあれば、公式サイトの発表で対象期間や会員の範囲まで確かめましょう。
| 企業・サービス | 公表と続報 | 流出の確度・規模 | 主な情報 |
|---|---|---|---|
| ユナイテッドアローズ | 3月16日公表、3月17日更新。転職先のPCは継続調査中 | 元従業員による外部PCへの持ち出しを確認(1月4日、判明は1月6日)。約1万人 | 広報・PR活動に関する取引先の個人情報 |
| アフラック生命保険(オンライン相談・よりそうネット) | 6月30日公表、7月31日調査結果。10月1日時点の案内も確認 | 漏えい確認(6月10〜25日に複数回)。契約者約440万人(うち約22万人は保険料振替口座情報を含む)。別枠で代理店約4万店 | 氏名・生年月日・住所・電話番号・保障内容など。一部に保険料振替口座情報 |
| タイムズモビリティ「タイムズカー」 | 9月25日公表、9月28日第二報、9月29日第三報 | 第三者による会員情報の取得を確認。約660万件のアカウント(人数ではない)。うち本人確認書類画像は約160万アカウント | 氏名、住所、生年月日、連絡先、運転免許情報、本人確認書類画像など(項目は人により異なる)。カード情報の漏えいはなし。パスワードは復元できない形式と説明 |
| 物語コーポレーション「焼肉きんぐ」公式アプリ | 10月5日公表。原因は詳細調査中 | 漏えい確認。10,788,963件(登録10,808,784件のうち) | 会員番号、アプリ登録名、メールアドレス、電話番号。パスワードや生年月日、店舗利用履歴などは漏えいなしと公表 |
| ローソン「ローソンID」「ローソンアプリ予約」 | 10月8日公表。10月1日のメールサーバー不正利用の発表は別件 | 漏えい確認。ローソンID 2,155,345件、アプリ予約26件(別々に計上) | ID:メールアドレス、氏名、入力状況に応じて性別・電話番号・住所など。予約:氏名、電話番号、カード番号の一部 |
| アドベンチャー「skyticket」 | 10月8日に通知メールを案内、10月9日に詳細公表 | 3経路は合算しない A:サーバー不正アクセス(10月2〜4日)。約1,464万件が流出(うち約413万件にハッシュ化パスワードを含む) B:業務管理システム(9月20日)。17,780件が流出または流出のおそれ(重複を含み、別途件数調査中の情報あり) C:バス予約(8月3日〜10月1日)。約12,000件の予約が閲覧された、または閲覧のおそれ | A:氏名、生年月日、連絡先、住所、振込依頼人名義など B:氏名、電話番号、返金先口座など C:予約完了ページの情報 カード番号とパスポート画像は保存しておらず流出なしと説明 |
| ブックオフグループホールディングス | 10月9日公表。影響範囲は調査中 | 会員情報の一部流出を確認。最大約643万件の会員番号に漏えいの可能性(実人数ではないと明記) | 氏名、生年月日、性別、連絡先、住所、パスワードのハッシュ値、ポイントカード番号、会員番号の可能性。決済情報は対象システムが保持していない |
| ディップ「バイトル」「バイトルNEXT」 | 対象会員へ10月6日にサービス上で通知、10月9日に企業サイトで公表 | メールアドレスの一部漏えいを確認。最大3,885,771件に漏えいの可能性 | メールアドレスのみ。氏名、電話番号、パスワード、カード情報などは含まれない |
流出のおそれがある企業と調査状況
次の4社は、不正アクセスなどが判明し、個人情報への影響を調べた事例です。漏えいの可能性が残る範囲を、利用者へ知らせています。調査が終わっても、記録の不足などで漏えいを完全には否定できない場合があり、「おそれ」という表記だけでは調査の進み具合まで分かりません。
CAMPFIREではデータの出力が確認された一方、個人情報を含むファイルの外部転送の痕跡は見つかっていません。石川コンピュータ・センターも最終調査で窃取の痕跡を確認できませんでした。表の確度と調査状況を併せて見れば、続報で何が変わったのかを追えます。
| 企業・サービス | 公表と続報 | 流出の確度・規模 | 主な情報 |
|---|---|---|---|
| アットホーム「引越し見積もり」 | 2月5日公表、2月17日第二報で一般向けコンテンツ再開、二次被害は未確認 | 漏えいの可能性(専用管理システムへの不正ログイン、1月22日)。見積もり利用者の個人情報408件 | 氏名・ふりがな・メールアドレス・電話番号・住所 |
| CAMPFIRE | 4月3日初報、4月24・27日に影響範囲、6月2日に調査結果 | 閲覧の可能性を否定できない。対象ユーザー225,846件(重複除外)。個人情報入りファイルの外部転送の痕跡はなし。個人情報を含む1件のデータがクエリ結果として出力された事実は確認 | 氏名・住所・電話番号・メールアドレス・口座情報など(対象区分で異なる) |
| 石川コンピュータ・センター | 5月19日公表、5月27日第二報、6月29日最終報 | 漏えいの可能性。最終調査でも窃取の痕跡や実際の漏えいは未確認。メール1,929件、添付2,551ファイル、社外メールアドレス14,071件(重複除外) | 送信メールの差出人・宛先・件名など、添付ファイル、ログ上の社外メールアドレス(メール本文は対象外) |
| 第一興商「ビッグエコー」「DKダイニング」など | 10月8日公表、10月9日に専用窓口を開設(規模の更新なし) | 漏えいのおそれ。外部漏えいや不正利用は確認されておらず調査中。総計約872万4,000件(顧客約863万1,000件、従業員約9万3,000件) | 氏名(登録名)、性別、生年月日、メールアドレス、電話番号。パスワードは含まれない |
個人情報流出は増えている?公表の集中と統計を分けて見る
大きな公表が続くと流出が急増したように見えますが、統計は集計の範囲と時期によって読み方が変わります。年度全体と直近の四半期では、前年との比較結果が逆になっています。
直近四半期の報告は増加、前年度全体では減少
個人情報保護委員会の7月7日公表資料では、2025年度(2025年4月〜2026年3月)の民間事業者等の漏えい等報告は17,139件でした。前年度19,056件から約10.1%減です。一方、9月2日公表の2026年度第1四半期(4〜6月)は5,451件で、前年同期5,007件から約8.9%増えました。
四半期値は暫定で、確報を受け付けた後の処理完了時点で計上します。委託元・委託先双方の報告や、データの滅失・毀損、おそれも含む集計です。実際に起きた流出事件の数として読み替えず、同じ長さの期間同士で比べます。
公表日が同じでも、攻撃された時期は異なる
公表は調査を経て行われるため、発生日との間に時間差があります。skyticketのバス予約の問題は8月から続き、詳細公表は10月でした。ユナイテッドアローズも1月の持ち出しを3月に公表しています。10月の発表集中から分かるのは、公表の時期が重なったという事実です。
長期の報告数には制度の影響もあります。民間事業者等では2022年度から、一定の漏えい等の報告と本人通知が義務化されました。制度前後の比較では報告対象の違いを確かめる必要があります。実際の増減と報告の増減を切り離さずに扱うと、原因の説明を誤ります。
個人情報漏洩が繰り返される3つの原因
公表された事例の原因を並べると、侵入の仕組みはいくつかの型に分かれます。どこから情報が漏れるのかを知っておくと、利用者側の備えが何を防ぐのかも理解しやすくなります。
システムの弱点や盗まれた認証情報が侵入口になる
侵入口は、システムの不備と認証情報の悪用に分けられます。石川コンピュータ・センターではファイル取得用Webシステムの弱点が、バイトルでは機能の仕様不備が突かれました。CAMPFIREでは、従業員のGitHub認証情報が個人開発用サーバーへ意図せず保存され、不正に使われています。
システムの修正とアカウントの保護は、別々に必要な対策です。企業の防御を担うサービスも、Webサイトの保護、端末の監視、本人認証など担当する場所が異なります。一つの製品だけで全経路を守る仕組みではなく、運用まで組み合わせて補います。
[関連]サイバーセキュリティ関連銘柄8選|相次ぐ情報流出とAI時代の対策を読む
委託先や共通サービスから複数の企業へ被害が広がる
利用者が登録した会社だけでなく、情報を預かる委託先も流出経路になり得ます。第一興商の事例では、委託先である日本コロムビアグループの従業員パソコンがマルウェアに感染しました。第一興商の自社システムへの影響は未確認でも、委託先の一時保管データに漏えいのおそれが生じています。
そのデータには、ビッグエコーやDKダイニングなど複数ブランドの会員情報が含まれました。アットホームも5月1日、いえらぶGROUPのクラウドを通じた連携各社の利用者情報に漏えいの可能性があると案内しました。これは冒頭の引越し見積もりとは別件です。
保管し続けたデータや人為的ミスも被害を大きくする
個人情報保護委員会は10月7日の注意喚起で、不要なデータの長期保管が被害を深刻にした事例を挙げました。タイムズカーの対象には退会者や入会未完了者も含まれています。同社の保管が不適切だったと断定はできませんが、利用を終えたサービスにも自分の情報が残り得ると分かります。
侵入後の管理も被害の広さを左右します。アフラックはデータ照会の制御や大量照会の監視の不足を原因として説明しました。委員会の年次報告には誤交付や誤送付もあり、宛先を取り違えるだけで情報が相手に渡ります。攻撃対策と日々の取り扱いの両方が必要です。
自分の個人情報が流出したら、漏れた内容に合わせて動く
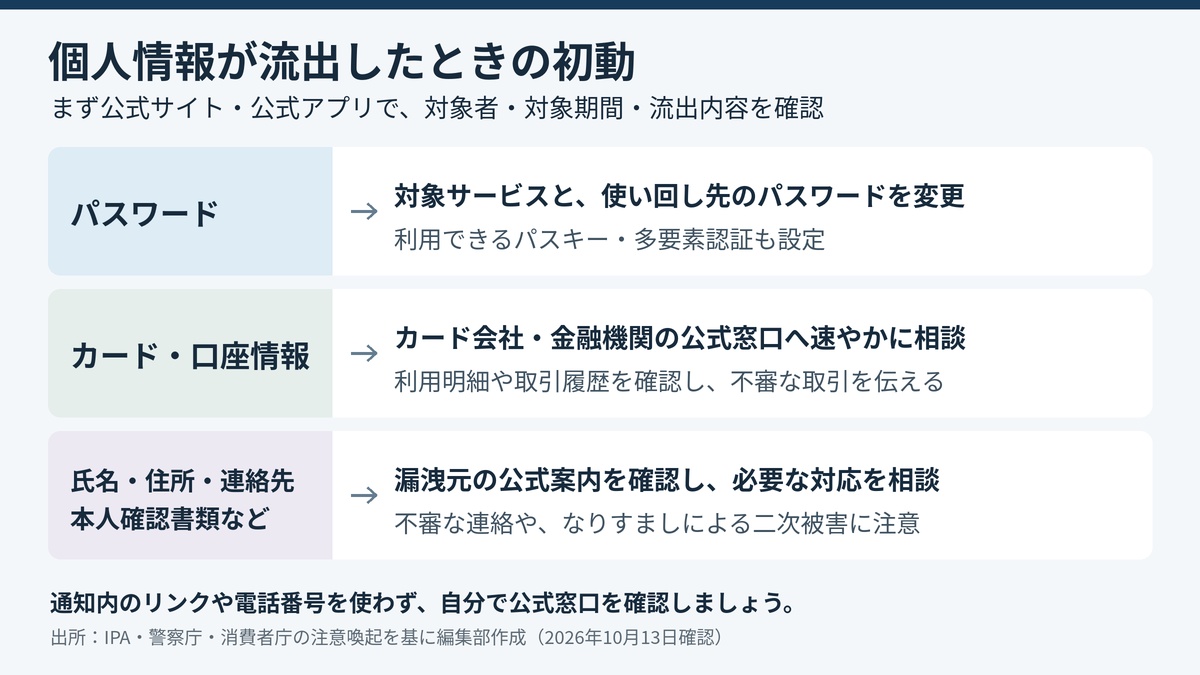
通知が届いたときは、対象者の範囲と漏れた情報を先に確かめます。メールアドレスだけの事案と、パスワードや本人確認書類が含まれる事案では、急ぐ対応が違います。以下は利用者が自分で確認し、相談する順序です。
公式サイトで対象者・対象期間・漏れた情報を確認する
公式サイトの発表で、利用サービス名、登録・利用した期間、対象となる会員の範囲を照合してください。会社名だけ一致していても、別サービスや別システムの事故なら対象外の場合があります。退会済みだから対象外とも限らず、対象条件まで読むのが最初の確認です。
次に自分の登録情報と、発表された漏えい項目を照らし合わせます。項目が人によって異なる場合や調査中の場合は、個別通知や専用窓口で確認します。初報と続報が並んでいれば、公表日が新しい資料から読み、対象や確度が変更されていないかを確かめましょう。
パスワード流出では使い回した先も変更する
パスワードの流出が公表されたら、対象サービスの案内に従って変更します。ハッシュ値は、元の文字列を変換して保存した値です。元のパスワードがそのまま漏れた場合とは異なりますが、弱いパスワードなどは解析されるおそれがあります。ハッシュ化という説明だけで放置せず、公式の対応案内を確認してください。
同じパスワードを使った別サービスも変更対象です。IPAが注意喚起する攻撃には、流出したIDとパスワードを他のサービスで試す手口があります。メールや金融サービスなど、乗っ取られた場合の影響が大きいアカウントから対応を進めます。
カード情報や不審な取引は発行会社へすぐ相談する
身に覚えのない利用や認証通知は、カード会社へすぐ相談してください。自分の利用でなければ認証せず、カード裏面の番号や公式アプリから連絡します。流出通知を受けた場合も明細を確認し、停止・再発行は発行会社に相談してくだいさい。
編集部スタッフにも、身に覚えのないヨドバシカメラでの4,480円の決済について認証コードが届きました。本人が確認した範囲では決済に至っておらず、カードの停止と再発行を進めています。通知だけでカードのセキュリティコードの一致や流出元、決済を止めた原因までは分かりませんでした。
住所や本人確認書類は、なりすましと二次被害に備える
住所や生年月日、本人確認書類の情報は、パスワードのように簡単には変えられません。氏名や住所を知っているという理由だけで、連絡してきた相手を信用しないでください。流出した情報を使い、企業の窓口を装って追加情報や送金を求める連絡にも注意が必要です。
身に覚えのない契約や請求が届いたら、相手の案内した番号ではなく、その会社の公式窓口へ問い合わせます。通知や連絡の記録は残し、被害があれば警察にも相談してください。本人確認書類を一律に再発行するのではなく、必要な対応をそれぞれの書類の発行元へ確認してください。
個人情報漏洩から身を守るために今日できる対策
企業の内部から情報が漏れること自体は、利用者の設定では防げません。それでも普段の備えを整えておけば、流出した情報を使って他のサービスまで乗っ取られる被害は抑えられます。
パスワードを使い回さず、パスキーや多要素認証を使う
平時は、サービスごとに異なる長いパスワードを使い、提供されていればパスキーや多要素認証を設定します。パスキーは端末の生体認証などで利用でき、偽サイトへパスワードを入力させる手口への耐性があります。金融庁も2026年4月に切り替えを呼びかけました。
多要素認証は、パスワードに加えて別の要素で本人を確かめる方式です。ただし、認証コードを偽サイトへ入力すれば悪用される場合があります。認証方法ごとの違いを理解し、利用するサービスが案内する設定と復旧手段を確認しておくと、端末を紛失したときも対応しやすくなります。
漏洩通知を装うメールやSMSのリンクからログインしない
情報漏洩の発表に便乗し、「至急パスワードを変更」「補償を受け取る」と偽サイトへ誘う連絡にも警戒が必要です。実在する社名や自然な日本語だけでは真偽を確かめられません。警察庁は、公式アプリや登録済みのブックマークから確認する方法を案内しています。
本物らしい通知でも、そこに記載されたリンクや電話番号をそのまま使わず、普段の入口からログインしてください。自分が始めていないログインの承認は拒否し、電話やメッセージで認証コードを尋ねられても伝えません。情報を入力してしまった場合は、公式窓口へ速やかに連絡します。
不要な登録と保存情報を整理し、利用通知を有効にする
使わないサービスの退会や、不要な保存情報の削除は、企業に預けるデータを減らす方法です。ただし、法令や会社の方針により退会後も残る情報があります。アカウント削除で何が消え、何が残るかをプライバシーポリシーや窓口で確かめ、削除できる項目から整理します。
カードの利用通知やログイン通知も有効にしてください。通知は流出自体を防ぐ機能ではなく、不審な利用に早く気付くための手段です。通知がない取引や後日反映される明細もあるため、定期的な履歴確認と組み合わせます。異変を見つけた日時や内容を控えると、発行会社への相談で状況を伝えやすくなります。
まとめ|企業一覧の確認から、自分に必要な対策へ
個人情報流出の公表を見たら、会社名だけで判断せず、自分の利用サービスと対象条件を照合してください。流出が確認された範囲と、まだ調べている範囲を分けると、必要な対応を絞れます。
企業側の漏洩を利用者だけで防ぐのは困難でも、被害の広がりは抑えられます。
まず公式の案内を確認し、漏れた情報に合った対応へ進みましょう。不審な利用や認証通知がある場合は、次の発表を待たず、カード会社などの公式窓口へ相談してください。
今なら急騰期待の“有力3銘柄”を
無料で配信いたします
買いと売りのタイミングから銘柄選びまで全て弊社にお任せください。
投資に精通したアナリストの手腕を惜しげもなくお伝えします。
弊社がご提供する銘柄の良さをまずはご実感ください。
▼プロが選んだ3銘柄を無料でご提案▼
執筆者情報

日本投資機構株式会社
INVEST LEADERSを運営する顧問投資会社「日本投資機構株式会社」の代表取締役を含めたスタッフ及びサポートアナリストの記事を掲載しています。株式投資や金融に纏わる話題は勿論のこと、読者の暮らしや生活を豊かにするトピックスや情報を共有していきます。